

RSA 1024 et IA, l'essentiel en cinq lignes
Le 6 novembre 2026, Google DeepMind a annoncé que ses modèles, guidés par des chercheurs, avaient trouvé deux failles dans le chiffrement RSA à 1024 bits, une génération de clés jugée trop faible depuis des années mais encore très répandue. Non, l'IA n'a pas cassé RSA : aucune clé réelle n'a été cassée, et les clés de 2048 bits restent sûres selon DeepMind lui-même. Mais une de ces anciennes clés signe peut-être vos emails ce matin : Microsoft 365 crée encore les clés DKIM de vos domaines en 1024 bits par défaut. Le passage à 2048 bits se fait en une commande et quatre jours d'attente, et c'est la seule action à prévoir cette semaine.
Ce que DeepMind a annoncé le 6 novembre
L'annonce tient en deux messages publiés sur X le 6 novembre 2026, l'un par le compte de Google DeepMind, l'autre par Pushmeet Kohli, vice-président de la recherche. Selon DeepMind, ses modèles ont mis au jour « deux faiblesses majeures dans les anciens systèmes RSA à 1024 bits ». Pushmeet Kohli parle de deux avancées obtenues « en quelques semaines seulement », avec des experts en cryptanalyse : Nadia Heninger, de l'Université de Californie à San Diego, et Emmanuel Thomé, de l'Inria.
Les deux travaux, publiés sous forme de documents de travail les 5 et 6 novembre et pas encore relus par des pairs, visent deux usages différents :
- La signature contrefaite. Fin septembre 2026, une équipe de l'Université de Californie à San Diego et de l'Inria avait montré qu'on pouvait contrefaire des signatures RSA de 1024 bits sans voler la clé, à condition de pouvoir faire signer des données à la victime pendant un temps, par exemple à travers l'interface d'un boîtier de sécurité. Il leur avait fallu 1'380 années de calcul processeur, réparties sur cinq mois. Selon les comptes rendus de l'annonce, deux agents de DeepMind ont refait le calcul en moins de quatre jours, pour 391 années de calcul, soit 3,5 fois moins.
- La factorisation en série. Le second travail décrit une méthode qui rendrait chaque clé de 1024 bits supplémentaire environ 30 fois moins chère à casser, une fois une grosse préparation faite. Utile à un attaquant qui vise des milliers de clés publiques d'un coup, pas une seule.
Ce qui est mesuré, ce qui n'est qu'estimé
Le chiffre qui a fait le tour des réseaux, une attaque « 1'600 fois meilleure », n'a jamais tourné sur une vraie clé. C'est un calcul théorique, tout comme le gain de 30 fois de la factorisation en série : selon un développeur qui a refait les calculs à partir des documents publiés, la « fabrique » de clés décrite par DeepMind n'a pas été construite. Le seul résultat mesuré est le calcul refait 3,5 fois plus vite.
Faut-il pour autant hausser les épaules ? Non, pour deux raisons. La première est dans le travail de septembre : ses auteurs concluent que la sécurité réelle de RSA, face à une attaque par signature, est inférieure de 15 à 30 bits aux estimations habituelles, et que même une clé de 4'096 bits n'atteint pas le niveau de sécurité visé dans ce scénario. Ils y voient un argument pour abandonner RSA pendant la transition vers la cryptographie post-quantique. La seconde est la vitesse : des agents ont transformé en quelques semaines une recherche qui prenait des mois. Pushmeet Kohli le dit lui-même, il ne faut plus présumer que la difficulté mathématique d'un chiffrement, sur laquelle on s'est appuyé jusqu'ici, tiendra. Ce que les défenseurs peuvent accélérer, d'autres le pourront aussi.
Le RSA 1024 qui signe encore vos emails
Chaque email envoyé par une entreprise sérieuse porte une signature DKIM : une preuve cryptographique que le message vient bien de votre domaine et n'a pas été modifié en route. Gmail, Outlook et les filtres antispam s'en servent pour trier le vrai du faux. La clé publique de cette signature est publiée dans le DNS de votre domaine, lisible par n'importe qui. C'est exactement le terrain de la factorisation en série : des milliers de clés publiques de 1024 bits, accessibles en une requête.
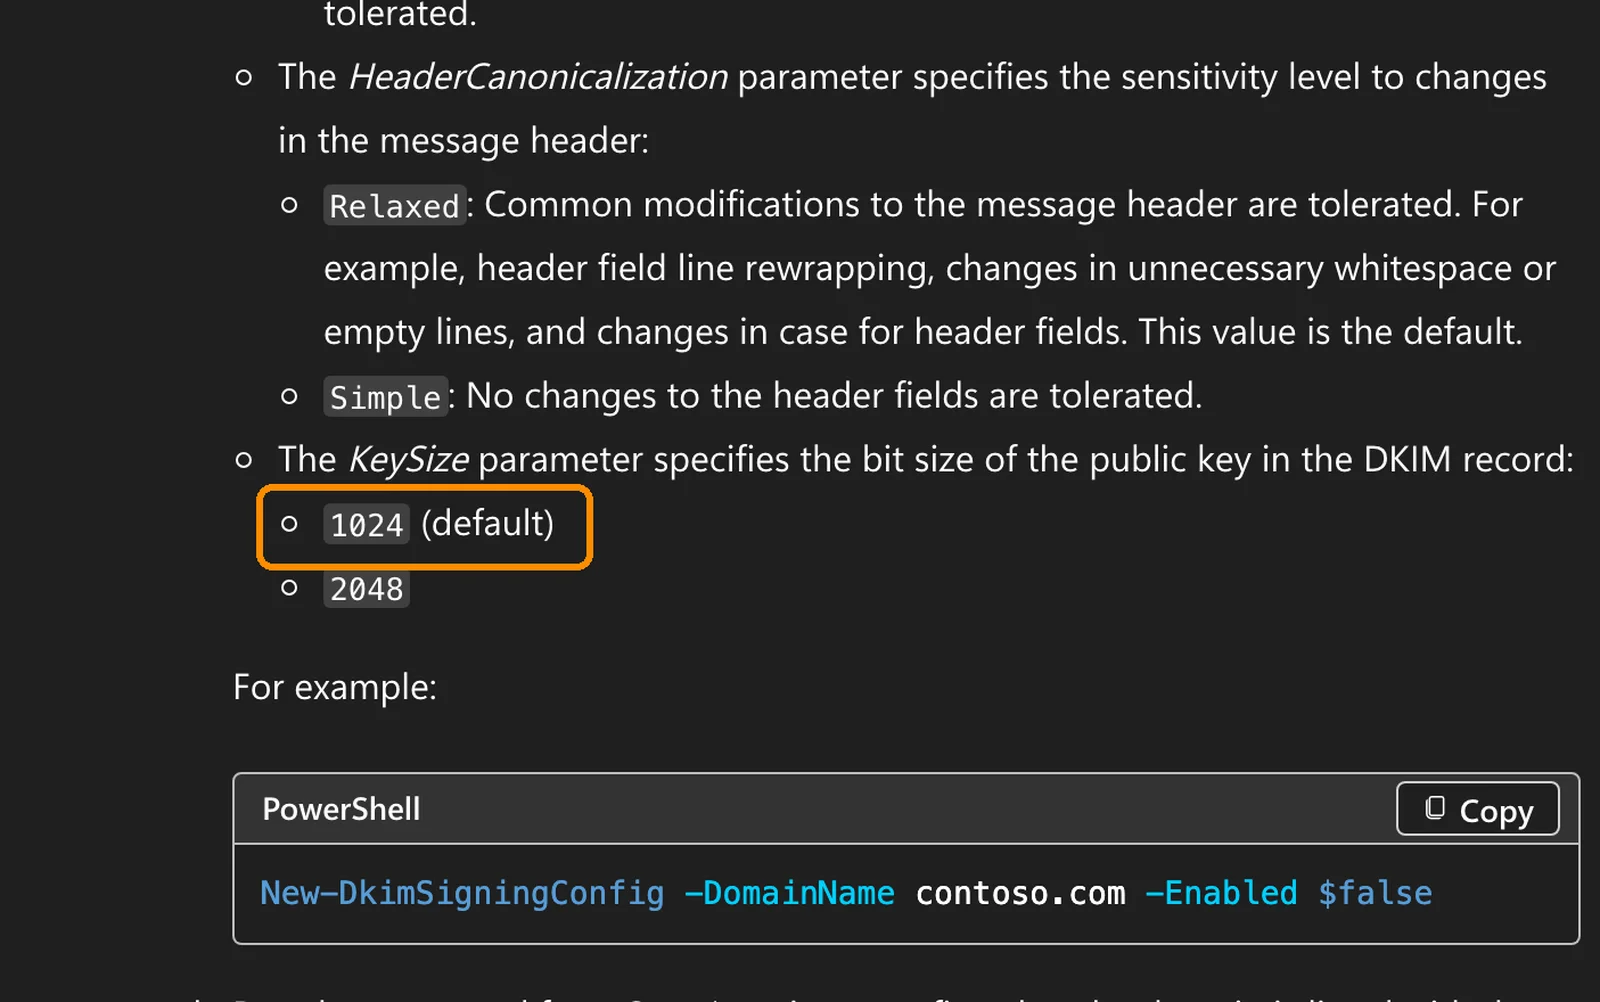
Or la documentation de Microsoft, mise à jour en août 2026, est claire : quand on active DKIM pour un domaine dans Microsoft 365, la taille de clé par défaut est de 1024 bits. Le passage à 2048 bits n'est pas automatique, et la rotation proposée dans le portail Defender ne change pas la taille. Une entreprise romande qui a activé DKIM en quelques clics, il y a deux ou cinq ans, signe donc très probablement ses emails avec une clé de 1024 bits aujourd'hui. Google Workspace propose les deux tailles et recommande 2048 bits dès que l'hébergeur DNS le permet.
Le jour où une de ces clés serait cassée, quelqu'un pourrait envoyer en votre nom des emails qui passent tous les contrôles : une fausse facture avec un nouvel IBAN, une fausse demande de virement de la direction, signées comme les vôtres. Ce jour n'est pas arrivé, et casser une seule clé coûte encore des centaines d'années de calcul. Mais la tendance de la semaine va dans un seul sens, et la parade coûte presque rien.
D'autres vieilles clés traînent souvent dans une PME : un ancien VPN, le certificat interne d'un pare-feu ou d'une imprimante réseau, une clé SSH générée il y a dix ans. Le principe est le même : ce qui fait moins de 2048 bits se remplace au prochain passage.
La vérification de cinq minutes à faire cette semaine
- 1Trouvez votre sélecteur DKIM. Chez Microsoft 365, ce sont selector1 et selector2 ; chez Google Workspace, souvent google. Votre prestataire informatique le sait, ou l'en-tête d'un email envoyé par vous l'indique (ligne DKIM-Signature, valeur s=).
- 2Lisez la clé publique. Dans un terminal : `nslookup -type=TXT selector1._domainkey.votredomaine.ch`, ou un outil de test DKIM en ligne qui affiche la longueur de la clé.
- 3Comptez. Une valeur p= d'environ 216 caractères correspond à une clé de 1024 bits ; environ 392 caractères, à une clé de 2048 bits.
- 4Changez si besoin. Microsoft 365 : en PowerShell Exchange Online, `Rotate-DkimSigningConfig -Identity votredomaine.ch -KeySize 2048`. Microsoft indique que la nouvelle clé s'applique au sélecteur suivant et prend effet après environ quatre jours, sans coupure des envois. Google Workspace : générer une nouvelle clé de 2048 bits dans la console d'administration, la publier dans le DNS, puis l'activer.
- 5Vérifiez votre hébergeur DNS. Une clé de 2048 bits dépasse la longueur d'une ligne de texte DNS et doit être coupée en deux morceaux. La plupart des hébergeurs le font seuls ; un ancien panneau mal fait peut casser l'enregistrement. Envoyez-vous un email de test après le changement.
Pour aller plus loin sur les erreurs qui exposent une petite structure, notre article sur les 8 erreurs de cybersécurité des PME reste d'actualité.
Notre position
Nous ne crions pas à la fin du chiffrement : RSA 2048, qui protège vos connexions bancaires et vos sites, n'est pas touché, et personne n'a cassé une clé réelle cette semaine. Mais nous conseillons à tous nos clients sur Microsoft 365 de vérifier leur clé DKIM avant la fin du mois. Le rapport entre l'effort et le risque évité est rarement aussi favorable.
L'histoire de la semaine dit surtout autre chose : les agents IA ne servent plus seulement à rédiger des emails ou trier des factures, ils font avancer la recherche en semaines au lieu de mois. Nous l'avions déjà relevé avec Claude Mythos et la cybersécurité, puis avec Gemini 4 Carbon. Ce qui est vrai pour les chercheurs de Google l'est aussi, à leur échelle, pour une équipe qui apprend à confier une tâche entière à un agent IA sur mesure. Et la même vitesse profite aux attaquants : notre formation en cybersécurité pour les entreprises apprend aux équipes à reconnaître une fausse demande de virement, même quand elle semble parfaitement signée.
Questions fréquentes
L'IA a-t-elle cassé le chiffrement RSA ?
Non. Google DeepMind annonce deux failles qui rendent les attaques contre les anciennes clés RSA de 1024 bits moins coûteuses, mais aucune clé réelle n'a été cassée avec ces méthodes, et DeepMind précise que les clés de 2048 bits et plus ne sont pas touchées.
Mes emails sont-ils en danger si mon entreprise utilise Microsoft 365 ?
Pas aujourd'hui. Le risque porte sur la signature DKIM de vos emails, que Microsoft 365 crée en 1024 bits par défaut. Si une telle clé était un jour cassée, quelqu'un pourrait envoyer des emails qui passent pour authentiques au nom de votre domaine. Passer à 2048 bits supprime ce risque et prend une commande.
Comment savoir si ma clé DKIM fait 1024 ou 2048 bits ?
Interrogez l'enregistrement DNS de votre sélecteur DKIM (selector1._domainkey.votredomaine.ch chez Microsoft 365) et comptez les caractères de la valeur p= : environ 216 caractères pour une clé de 1024 bits, environ 392 pour une clé de 2048 bits. Les outils de test DKIM en ligne affichent aussi la longueur directement.
Comment passer sa clé DKIM à 2048 bits dans Microsoft 365 ?
Par PowerShell Exchange Online, avec la commande Rotate-DkimSigningConfig et le paramètre KeySize 2048. La rotation depuis le portail Defender ne change pas la taille de la clé. Microsoft indique que la nouvelle clé prend effet après environ quatre jours.
Pourquoi une découverte de DeepMind concerne-t-elle une PME ?
Parce que le vrai message est la vitesse : des agents IA guidés par des chercheurs ont produit deux avancées en cryptographie en quelques semaines. Les marges de sécurité calculées il y a dix ans fondent plus vite que prévu, et les vieilles clés oubliées dans un système de messagerie, un VPN ou un pare-feu deviennent les premières cibles.
Sources
Sources consultées le 9 novembre 2026. Les deux documents de travail de DeepMind n'étaient pas accessibles publiquement à cette date : les chiffres de l'annonce viennent des messages officiels et des comptes rendus cités, et les gains de 1'600 et 30 fois sont des estimations théoriques. La capture de la documentation de Microsoft est une vraie capture de learn.microsoft.com ; l'image principale est une illustration ; le logo Google appartient à son éditeur.
- Google DeepMind, message sur X du 6 novembre 2026
- Pushmeet Kohli, message sur X du 6 novembre 2026
- Shea, Haller, Suhl, Heninger, Thomé, « Forging 1024-bit RSA signatures in nearly SNFS time », IACR ePrint 2026/2131, septembre 2026
- Microsoft Learn, « Set up DKIM to sign mail from your Microsoft 365 domain », mise à jour d'août 2026
- Google Workspace, configurer DKIM, mise à jour d'octobre 2026
- Frank Chu, « 1,600x is arithmetic, not an attack: I checked DeepMind RSA », 9 novembre 2026
- OfficeChai, compte rendu de l'annonce, 6 novembre 2026
Nos services
Vous avez des questions ? On peut vous aider.
Formez vos collaborateurs aux outils IA adaptés à leur métier.
Decouvrir →Audit & Conseil IAIdentifiez vos opportunités IA concrètes en 1 session.
Decouvrir →Automatisation IAWorkflows automatisés qui libèrent vos équipes des tâches répétitives.
Decouvrir →Formation Claude IAClaude.ai, Projects et Claude Code pour vos équipes, du débutant à l'avancé.
Decouvrir →